
この記事を書いている1日前のニュース 「生体認証の証券口座で被害 乗っ取りに注意呼びかけ」 に関連して、そのニュースの背景や対策を極限までシンプルにして紹介します。
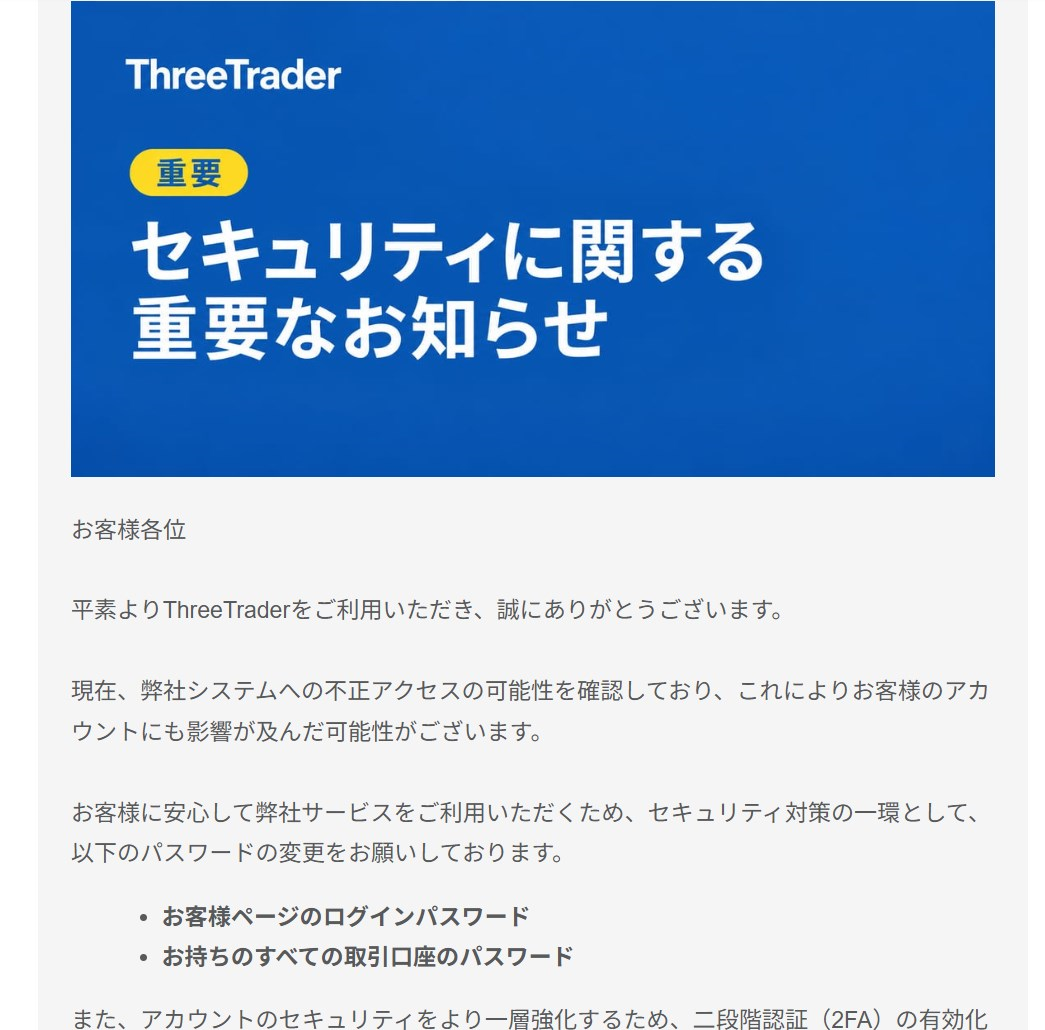
口座を停止します。パスキーを再登録してください
あるいは、
- 口座を停止します。パスワードを再登録してください
- カード情報が公開されてしまいました、今のカード情報を入力して確認、変更してください
こんなメールが届いたらどうしますか?僕ならメールを閉じて、いつものサイトやアプリを開いて緊急のアナウンスやニュースがあるか確認します。
乗っ取りに注意呼びかけのニュース
今日「生体認証の証券口座で被害 乗っ取りに注意呼びかけ」というニュースがありました。以下はそのニュースのURLです。
あとで解説しますが、「パスキー」という最近有効だと言われている「鍵」を使った認証方法を設定していた証券口座でも、GoogleやAppleのアカウントを経由して不正ログインされた疑いがニュースになりました。
 くろだ
パスキーを知っている人ほど
「え?そんなまさか。。」
となるニュースだと思います
原因と対策
どういう風に乗っ取られたの?
パスキーというのは比較的最近の認証方法なのですが、実はニュースの内容をよく見ると、事の発端はパスキーが乗っ取られたのではなく、すごく古典的な内容でした。以下の画像にまとめています。
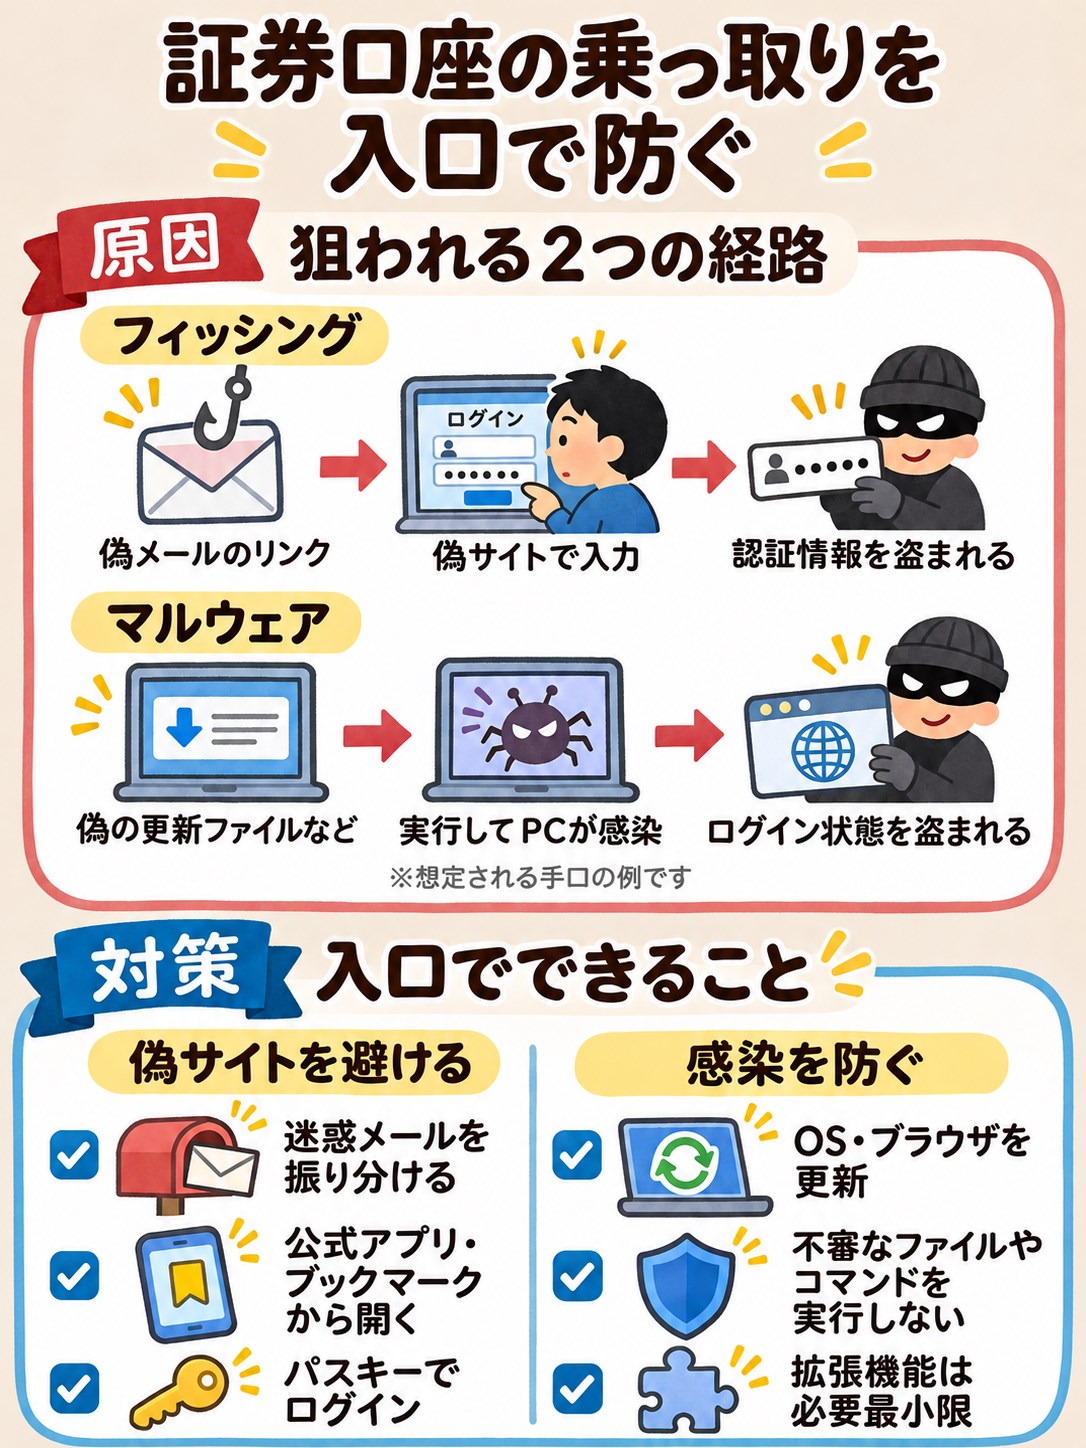
ニュースでは手口が明らかになっていませんが、乗っ取りのスタートとして考えられることが「フィッシング」「マルウェア」のどちらかだろうとしています。
つまり
- 偽メールから偽サイトでパスワードの情報を入力
- 偽サイトからの更新ファイルを実行
ということです。結局は、被害者側が何かを入力・実行することが全てのスタートになっています。
対策は?
上の画像にもあるのですが、
- メールやSMSからログインしない
- 公式アプリか登録済みのブックマークを開く
- 更新はOSやブラウザの設定画面から行う
- Webページに指示されたファイルやコマンドは実行しない
ことが大事です。僕は、銀行やFX業者のページを開くときは履歴やずっと残しているタブを更新して開いています。このサイトkuroda-yuusuke.comもそうしています。
偽のサイトは、ドメイン(URL)をよく見ると本当のものとは異なっていますのでそこで見分けても良いと思います。
くろだちなみに、僕のサイトの管理画面は
自宅のIPアドレスでしか操作できないので
乗っ取りは不可能になっていますのでご安心ください
そもそもパスキーって何?
昔はログインと言えばパスワードだけでしたが、今はパスワードを盗まれても大丈夫なように他の認証方法・ログイン方法もありまして比較的最新のものとして「パスキー」があります。パスキーは「キー」とあるくらいなので「鍵」を使う認証方法です。
以下のようなイメージです(厳密さはいったんおいています)。
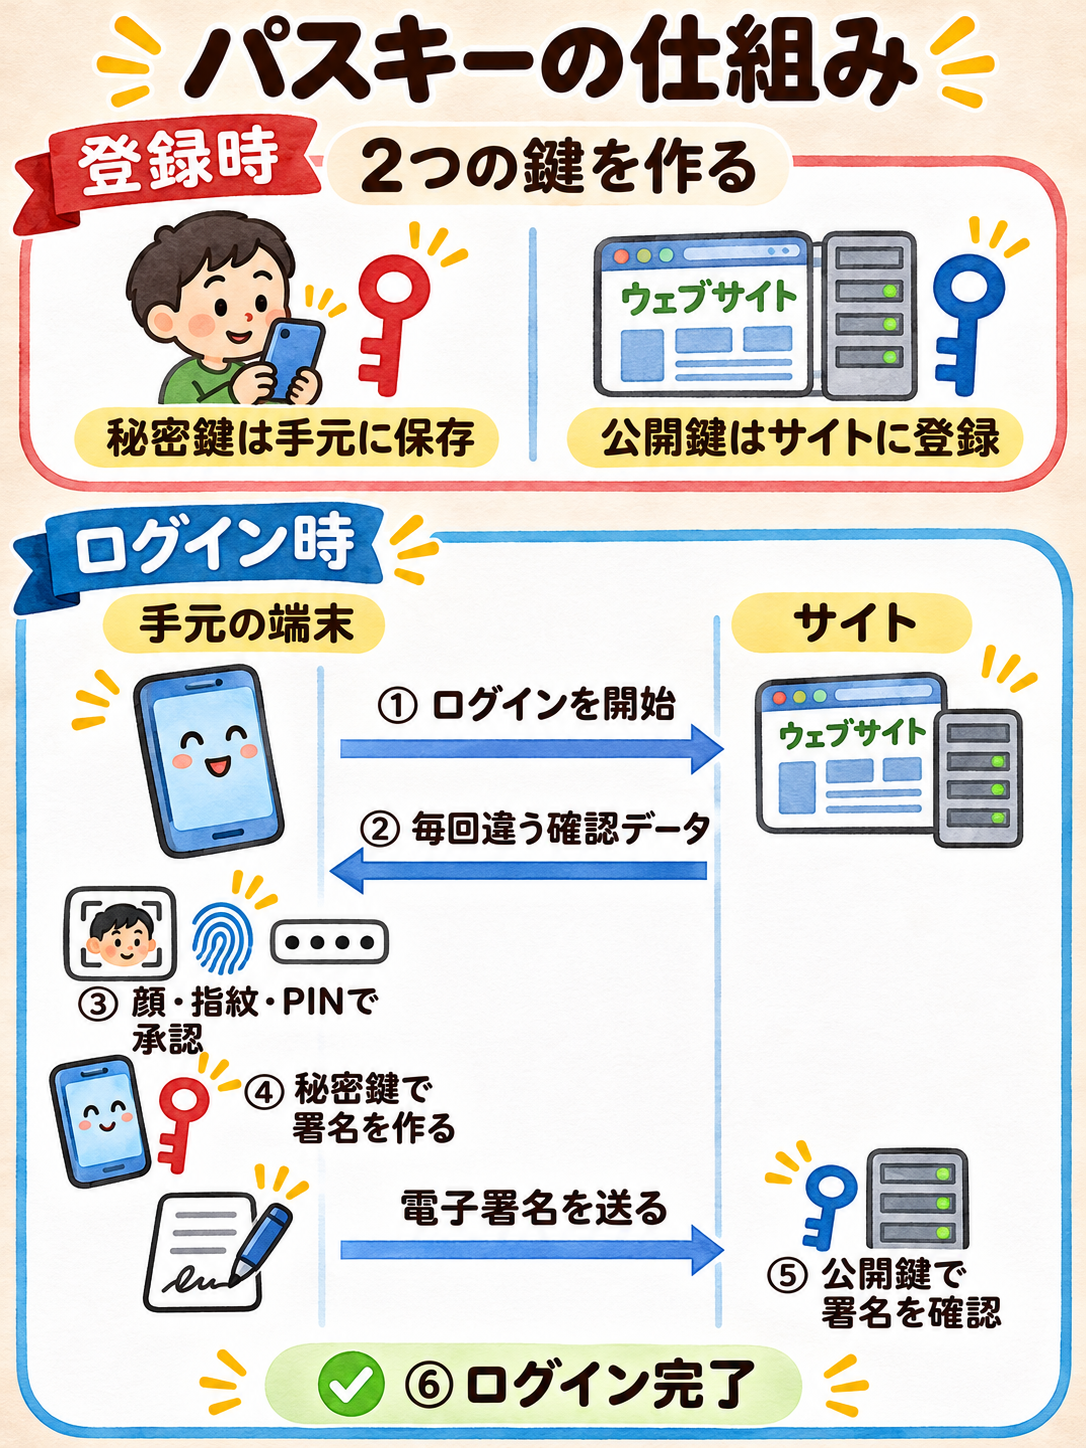
家のドアって鍵と鍵穴があると思いますが、パスキーもそれに似ています。画像に沿って言うと「鍵」が秘密鍵で「鍵穴」が公開鍵です。
家の鍵とパスキーが違うのは、デジタルデータであることと毎回鍵と鍵穴が異なることです。
で、鍵穴は本当のサイトからしか発行できません。正確に言うと、仮に偽サイトで鍵穴を発行しても僕らが持っている秘密鍵とどうしても合わないのでログインできません。
パスキーが効果的でもパソコンが乗っ取られると危ない
パスキー自体は効果的な技術なのですが、そもそもパソコンが乗っ取られるとパスキーも危なくなります。
例えば、攻撃者がパソコンを乗っ取り遠隔操作するとパスキーも操作して証券会社にログインできる可能性が高まります。
くろだパスキーそのものを
USBメモリなどの別媒体に格納することもアリなのですが
若干ややこしいので今回はこの話は割愛します
結局、
- 偽メールから偽サイトでパスワードの情報を入力
- 偽サイトからの更新ファイルを実行
をしなければ、乗っ取りにあうことも無いですしその先の不正アクセスなどもありません。
今日できる行動
普段使っている証券会社の公式アプリやページをスマホのホーム画面の開きやすい場所に置きましょう。もしくはパソコンのブラウザにブックマークしておきましょう。
ついでに僕のサイトkuroda-yuusuke.comもブックマークしておいてください。というのは半分冗談ですが、こういうブックマークなどをやるほど被害にあうリスクは減ります。
参考になりましたら幸いです。

コメント